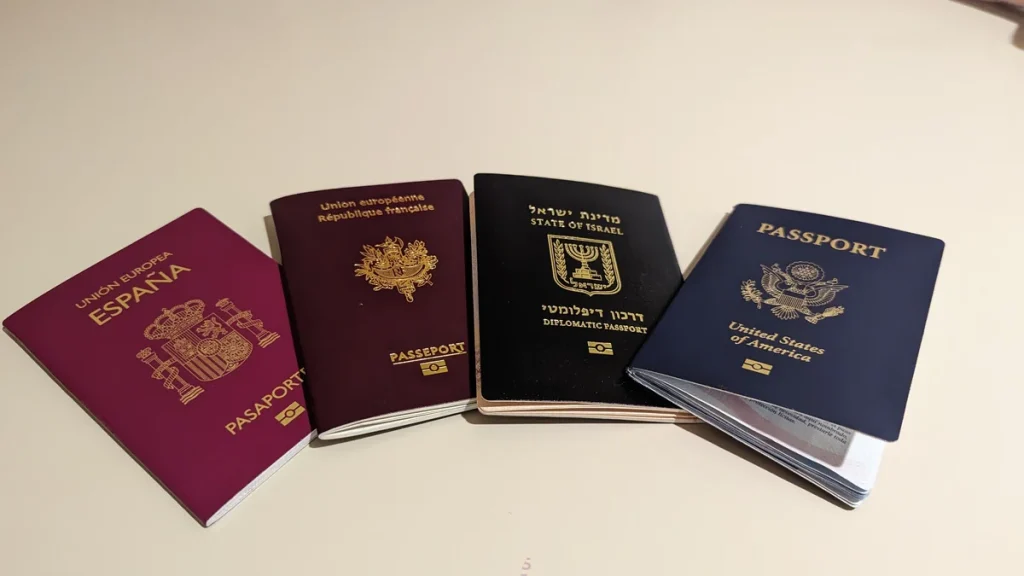
Milhares de apps criadas com IA na plataforma Lovable deixaram dados pessoais à vista de qualquer pessoa, sem login. Números de passaporte, mais de 200 mil mensagens de chat, encomendas com moradas e telefones: tudo acessível a quem soubesse onde procurar. Duas semanas depois de o caso ser revelado, as correções feitas protegem as apps novas, mas não fecham as que já estavam abertas.
A investigação é da empresa de segurança alemã Crissy Field, em parceria com o jornal Handelsblatt, e voltou a ganhar destaque a 14 de novembro com dados atualizados. O ponto da situação foi feito pela Privacy Affairs.
O que estava exposto nas apps criadas com IA
A Lovable é uma startup sueca que transforma descrições em linguagem simples em aplicações web, sem que precises de saber programar. Os investigadores analisaram 159 041 projetos recolhidos no arquivo Common Crawl, entre dezembro de 2025 e setembro de 2026. Destes, 34 545 usavam a base de dados Supabase, e 24 664 enviavam registos da base de dados logo ao abrir a página, sem qualquer login.
Muitas vezes isso é inofensivo, como um menu de restaurante. Mas, com pedidos adicionais só de leitura, os investigadores encontraram tabelas com emails em 7403 sites. Os piores casos:
- Documentos de identificação: um prestador de serviços com mais de mil registos com número de passaporte, validade e nacionalidade.
- Fórum alemão: mais de 80 mil perfis e mais de 200 mil mensagens de chat.
- Encomendas e bilhetes: dezenas de milhares de pedidos com telefones, moradas e dados de pagamento.
- Emails internos: resumos feitos por IA de emails sobre inquilinos e 280 mil emails enviados a clientes de uma empresa.

Porque é que isto aconteceu
Ninguém invadiu a Lovable. As apps falam diretamente com a base de dados através de uma chave pública, e o que impede estranhos de ler tudo é um conjunto de regras chamado Row Level Security. Quando estas regras estão desligadas ou mal configuradas, a chave pública abre a tabela. A Lovable diz que é um problema conhecido de configuração e que a segurança de cada app é responsabilidade de quem a cria. O problema é que a plataforma se vende precisamente a quem nunca ouviu falar destas regras.
Houve duas mudanças. A Supabase deixou de expor automaticamente as tabelas novas, mas as antigas mantêm as permissões. E, segundo o registo de alterações da Lovable, desde 12 de novembro quem publica uma app com falhas críticas é avisado antes, embora possa publicar na mesma.

O que podes fazer em Portugal
É difícil saber de fora se uma app foi feita com a Lovable, e os investigadores não divulgaram nomes. Os casos descritos são sobretudo serviços pequenos e recentes: lojas de bilhetes de eventos locais, páginas de encomendas de restaurantes, formulários de reserva ou fóruns.
Como a Lovable é europeia e muitas destas apps servem clientes na UE, o RGPD dá-te o direito de perguntar a qualquer empresa que dados guarda sobre ti (artigo 15.º). Se enviaste uma cópia do passaporte ou do cartão de cidadão a um serviço destes, trata-a como exposta até te garantirem o contrário.
Não é a primeira vez que te falo dos riscos do código gerado por IA nem de conversas expostas em ferramentas de IA. Na minha opinião, a facilidade de criar uma app em minutos é ótima, mas a segurança não se gera sozinha, e o debate europeu sobre dados pessoais e IA vai ter de olhar também para isto.
Perguntas frequentes
O que é a Lovable?
É uma startup sueca que cria aplicações web a partir de descrições em linguagem simples, sem que o utilizador precise de saber programar.
A Lovable foi atacada?
Não. Os dados estavam acessíveis porque as regras de segurança das bases de dados das apps estavam desligadas ou mal configuradas.
Como sei se os meus dados foram expostos?
É difícil saber, porque os investigadores não divulgaram os nomes das apps. Ao abrigo do RGPD, podes perguntar a uma empresa que dados guarda sobre ti.
O problema já está resolvido?
Só em parte. As mudanças protegem tabelas e publicações novas, mas as apps que já estavam expostas continuam assim até alguém as corrigir.